卷入韩国银行AI网攻后,ARTEX作者宣布闭源,GitHub仓库已下架
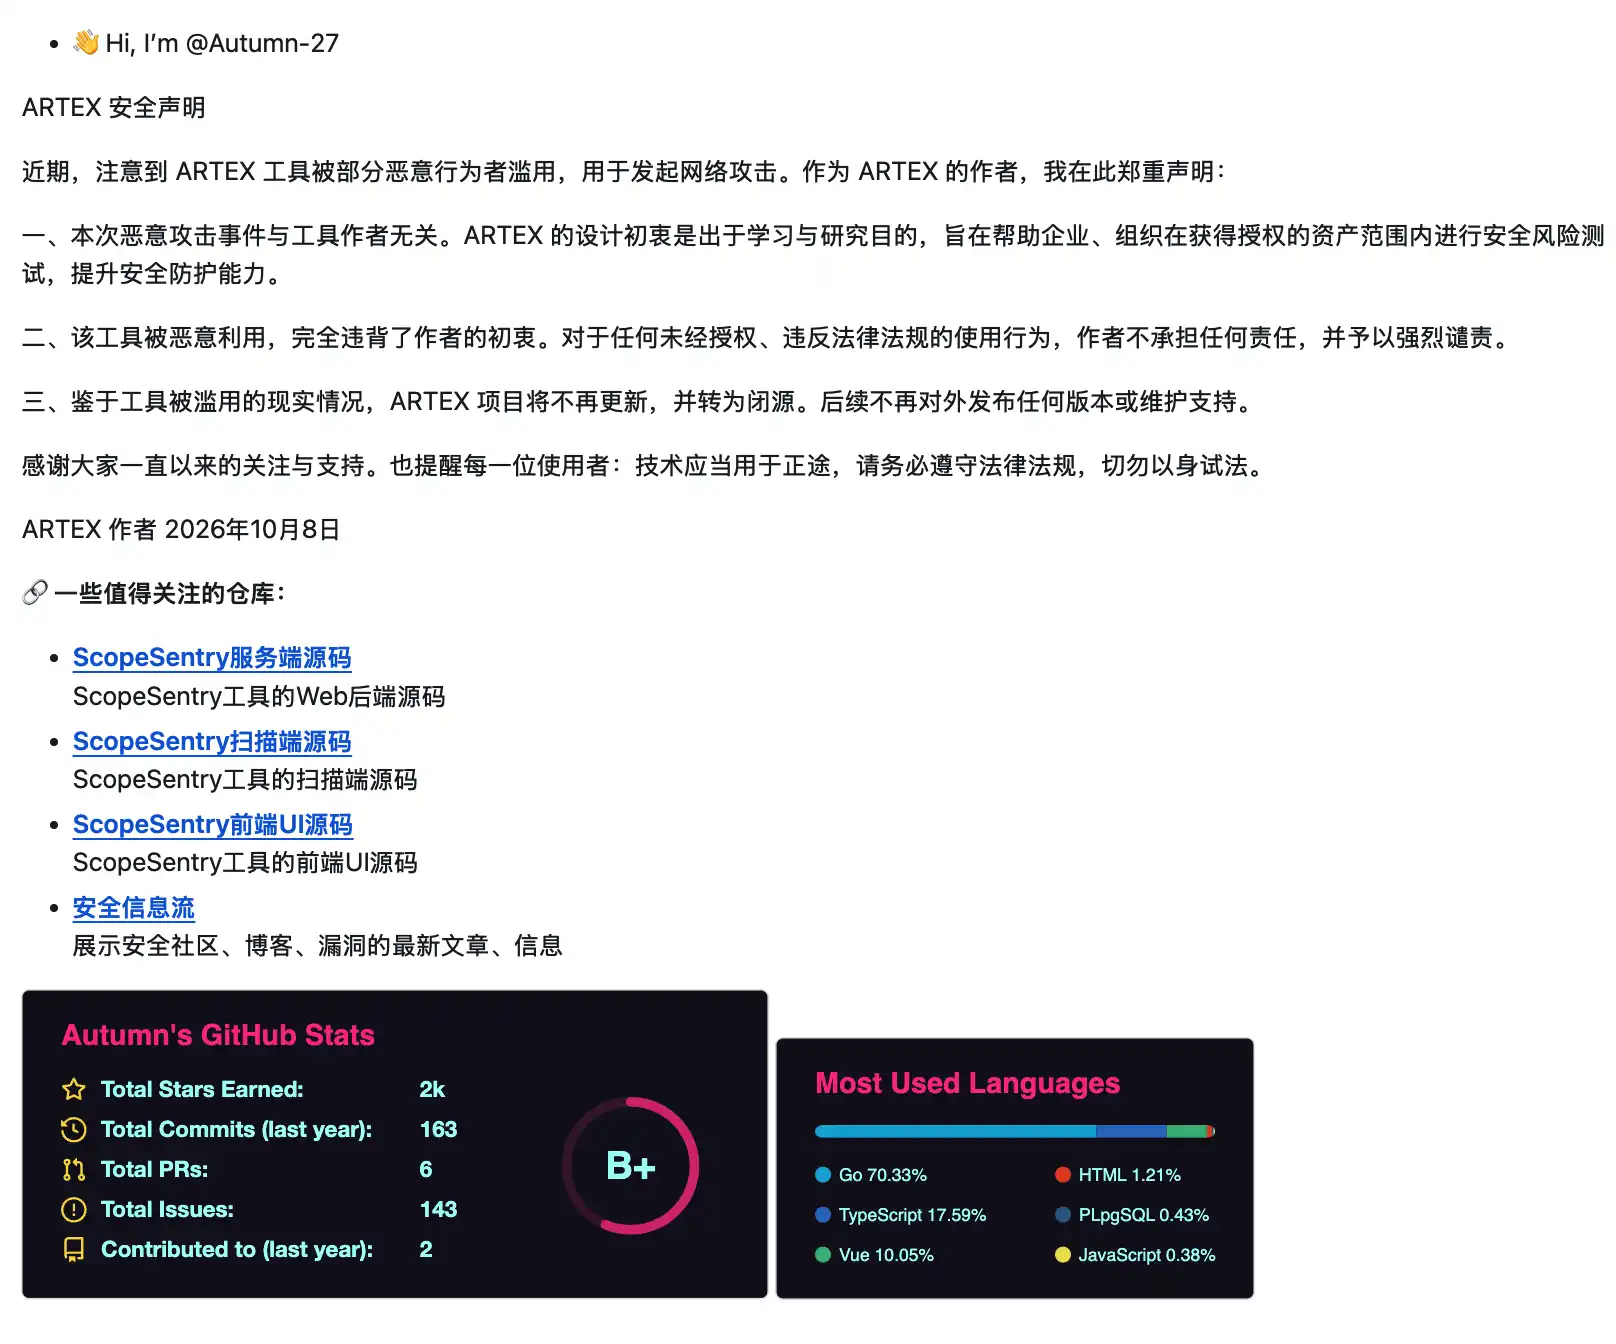
动察 Beating AI 快讯,开源 AI 渗透测试工具 ARTEX 被发现用于攻击韩国多家金融机构后,开发者 Autumn-27 于 10 月 8 日宣布项目闭源,停止更新,不再对外发布新版本或提供维护支持。随后,ARTEX 的 GitHub 原始仓库也被下架。
ARTEX 是一套可以连接不同大模型、自动寻找漏洞并执行渗透测试的多 Agent 系统。此前,网络安全公司 CrowdStrike 发现,韩国银行攻击事件的相关攻击者使用了 ARTEX,还在服务器上留下了工具配置和 Claude Code 聊天记录。
Autumn-27 在声明中表示,ARTEX 原本是为学习研究和企业授权安全测试开发的。工具被用于非法攻击,完全违背了开发初衷。作者谴责未经授权的使用行为,并表示不承担相关责任。
不过,ARTEX 的源码已经被其他开发者备份。即使作者删除原始仓库、停止维护,之前公开的版本仍然可以被其他人使用和修改。